Kontrola dostępu w wielu lokalizacjach – jak zaplanować centralne zarządzanie?

Im więcej oddziałów, zakładów i biur obejmuje system kontroli dostępu, tym trudniej utrzymać spójne zasady nadawania uprawnień, raportowania i administracji. Osobne instalacje w każdej lokalizacji mogą prowadzić do niespójnych danych, nieaktualnych dostępów i problemów przy analizie zdarzeń. W artykule pokazujemy, jak podzielić odpowiedzialność między centralę i lokalnych administratorów oraz bezpiecznie dołączać kolejne obiekty do wspólnego systemu.
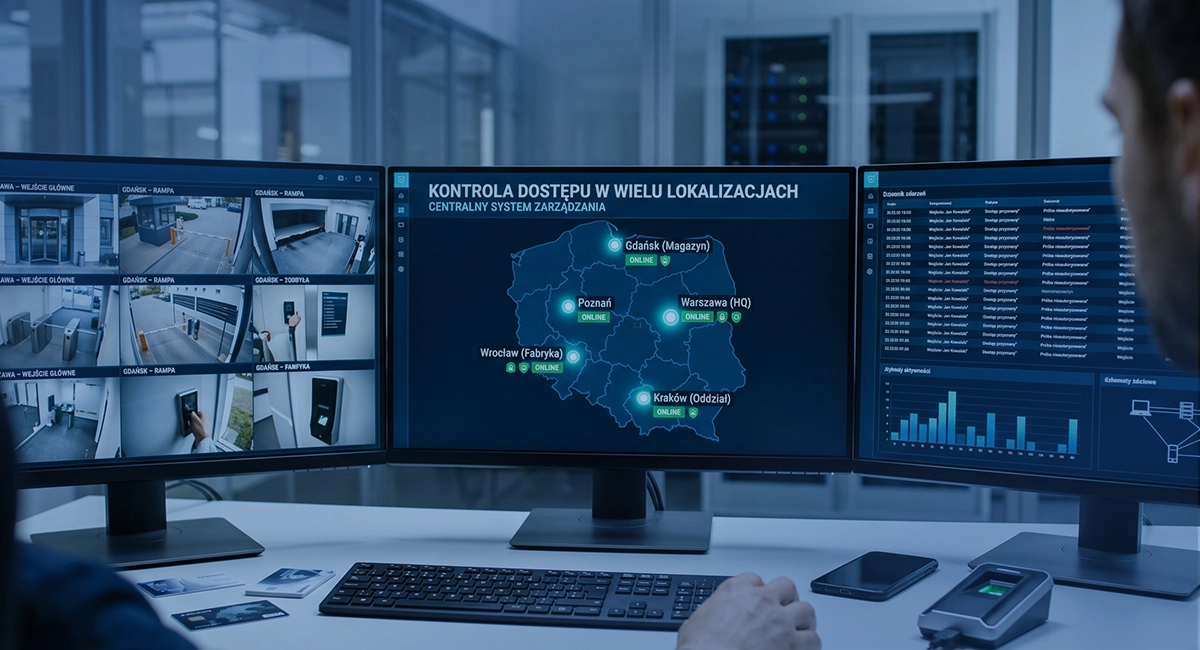
Dlaczego zarządzanie kontrolą dostępu w wielu lokalizacjach jest trudniejsze?
System kontroli dostępu obejmujący jeden obiekt jest stosunkowo łatwy do nadzorowania. Administrator pracuje na jednej bazie użytkowników, zna strukturę budynku i może szybko zweryfikować aktywne uprawnienia. Sytuacja komplikuje się wraz z rozbudową organizacji o kolejne biura, zakłady, magazyny czy oddziały.
Jeżeli każda placówka korzysta z osobnej instalacji, z czasem powstają niezależne zbiory użytkowników, lokalne zasady nadawania dostępu oraz różne sposoby obsługi pracowników, gości i podwykonawców. Jedna osoba może figurować w kilku bazach, a zmiana jej stanowiska lub miejsca pracy wymaga aktualizacji danych w kilku środowiskach. Przy dużej liczbie użytkowników łatwo wtedy o niespójności.
Typowe problemy dotyczą między innymi:
- nieaktualnych uprawnień – pracownik przeniesiony do innego oddziału nadal zachowuje dostęp do wcześniejszego obiektu,
- pozostawionych aktywnych identyfikatorów – po zakończeniu zatrudnienia karta zostaje zablokowana w centrali, ale pozostaje aktywna w innym zakładzie,
- różnych zasad administracyjnych – lokalni administratorzy mogą nadawać podobnym grupom pracowników inny zakres dostępu,
- rozproszonej historii zdarzeń – analiza incydentu wymaga zebrania danych z kilku systemów,
- utrudnionego raportowania – centrala nie ma jednego widoku aktywnych uprawnień, użytkowników i zdarzeń dla całej organizacji.
Problem dotyczy więc nie samej liczby budynków, a sposobu zarządzania informacjami i odpowiedzialnością.
Jak zaprojektować centralne zarządzanie systemem kontroli dostępu?
Centralne zarządzanie nie powinno oznaczać, że każda decyzja dotycząca dostępu trafia do jednego administratora w centrali. Przy wielu obiektach taki model szybko prowadziłby do opóźnień i niepotrzebnego obciążenia zespołu. Lepszym rozwiązaniem jest jedna platforma oraz wspólne zasady, przy jednoczesnym podziale odpowiedzialności pomiędzy administratorów centralnych i lokalnych.
Podczas projektowania systemu trzeba więc określić dwie rzeczy: które elementy mają być wspólne dla całej organizacji oraz jakie operacje mogą wykonywać osoby zarządzające poszczególnymi obiektami.
Jakie elementy warto zarządzać centralnie?
Centrala powinna mieć dostęp do informacji obejmujących całą strukturę organizacji. Dotyczy to zwłaszcza obszarów mających wpływ na spójność polityki bezpieczeństwa.
Centralnie można zarządzać między innymi:
- strukturą systemu – lokalizacjami, obiektami, strefami oraz sposobem ich odwzorowania w jednej platformie,
- operatorami systemu – kontami administratorów, zakresem ich uprawnień oraz rolami określającymi, do których części środowiska mają dostęp,
- centrum monitoringu – wspólnym nadzorem nad alarmami, odmowami dostępu, naruszeniami i innymi zdarzeniami wymagającymi reakcji,
- konfiguracją alertów – określeniem, jakie zdarzenia mają uruchamiać powiadomienie, kto powinien je otrzymać i jak mają być obsługiwane,
- integracjami wspólnymi dla organizacji – np. z systemami HR, katalogiem użytkowników, CCTV, BMS czy innymi rozwiązaniami bezpieczeństwa,
- zasadami audytu i raportowania – tak, aby zdarzenia z różnych oddziałów można było analizować według tych samych reguł.
Centrala i administratorzy lokalni powinni mieć różne zakresy uprawnień
W dużej organizacji jedna osoba nie powinna mieć dostępu administracyjnego do wszystkich funkcji systemu wyłącznie dlatego, że zarządza konkretnym budynkiem. Warto zastosować podział ról administracyjnych.
- Administrator centralny może odpowiadać za strukturę całego środowiska, standardy uprawnień, role użytkowników, integracje oraz raportowanie między lokalizacjami. Powinien również mieć możliwość sprawdzenia zdarzeń i aktywnych dostępów w całej organizacji.
- Administrator lokalny może natomiast obsługiwać wyłącznie przypisany zakład lub biuro. Jego zakres może obejmować na przykład nadawanie tymczasowych dostępów, obsługę lokalnych identyfikatorów, reakcję na zgłoszenia użytkowników albo zarządzanie wybranymi przejściami.
Przykładowo administrator fabryki w Poznaniu nie musi mieć prawa do zmiany konfiguracji przejść w Krakowie ani wglądu w informacje dotyczące wszystkich pracowników grupy. Nadal może jednak samodzielnie obsługiwać osoby pracujące w swoim zakładzie.
System powinien również rejestrować działania administratorów, aby później można było ustalić, kto zmienił dane uprawnienie, profil lub konfigurację.
Wspólne profile dostępu, które ograniczają liczbę ręcznych operacji
Przy wielu placówkach warto unikać nadawania dostępu osobno do każdego przejścia. Znacznie łatwiejsze w utrzymaniu są profile oparte na rolach.
Przykładowy profil „kierownik regionalny” może obejmować wejścia główne i strefy biurowe we wszystkich podległych placówkach. Profil „serwis techniczny” może obejmować pomieszczenia techniczne w wybranych zakładach, ale wyłącznie w określonych godzinach. Pracownik magazynu może natomiast uzyskać dostęp jedynie do swojego obiektu i stref związanych z wykonywaną pracą.
Przy zmianie stanowiska administrator przypisuje użytkownika do innego profilu – nie trzeba wtedy analizować osobno kilkunastu czy kilkudziesięciu przejść przypisanych wcześniej do konkretnej osoby.
Jeden panel powinien obejmować wszystkie lokalizacje
Jeżeli każde biuro lub zakład posiada oddzielną aplikację i osobną bazę, centrala nadal musi przełączać się pomiędzy środowiskami.
W systemie chmurowym, takim jak impero 360®, wiele lokalizacji może działać w ramach jednej platformy. Administrator może z jednego panelu obsługiwać użytkowników, uprawnienia, przejścia i historię zdarzeń przypisanych do różnych obiektów.
Przykładowo osoba odpowiedzialna za bezpieczeństwo organizacji posiadającej pięć zakładów może:
- sprawdzić, które identyfikatory są aktywne w poszczególnych placówkach,
- przeanalizować zdarzenia z wybranego budynku,
- zmienić zakres dostępu pracownika pracującego w kilku oddziałach.
Taki model nie wymaga rezygnacji z lokalnego zarządzania. Poszczególne zakłady mogą nadal obsługiwać własnych użytkowników i bieżące zdarzenia, podczas gdy centrala zachowuje wspólny widok systemu oraz kontrolę nad zasadami obowiązującymi w całej organizacji.
Jak ujednolicić uprawnienia i dane użytkowników między oddziałami?
Przy wielu lokalizacjach problemem szybko okazują się różne zasady nadawania dostępu. Dlatego warto najpierw ustalić wspólny model:
- jakie role występują w organizacji,
- do jakich stref powinny mieć dostęp,
- w jakich godzinach.
Na tej podstawie można zbudować zestaw profili globalnych i lokalnych. Profil globalny może dotyczyć ról występujących w kilku oddziałach, np. specjalisty BHP odwiedzającego zakłady produkcyjne albo pracownika działu jakości prowadzącego kontrole w kilku obiektach. Profil lokalny to natomiast pracownik laboratorium czy operator magazynu przypisany do konkretnego zakładu i określonej zmiany.
Drugim obszarem wymagającym uporządkowania są dane użytkowników. Przy rozproszonej strukturze organizacji warto wskazać jedno nadrzędne źródło informacji o pracownikach, np. system HR, ERP albo katalog użytkowników. Dane dotyczące zatrudnienia, stanowiska, jednostki organizacyjnej czy miejsca pracy powinny być aktualizowane w jednym miejscu, a następnie przekazywane do systemu kontroli dostępu.
Ma to duże znaczenie przy zmianach kadrowych – zatrudnienie nowej osoby może uruchomić proces utworzenia konta i przypisania odpowiedniego zakresu wejść. Zmiana stanowiska lub przeniesienie do innego oddziału może natomiast skutkować aktualizacją uprawnień. Zakończenie współpracy powinno prowadzić do ich wyłączenia we wszystkich lokalizacjach, w których pracownik posiadał dostęp.
| Obszar | O co zadbać? | Dlaczego to ważne? |
|---|---|---|
| Architektura systemu | Jedna platforma obejmująca wszystkie lokalizacje | Centrala ma wspólny widok użytkowników, przejść, zdarzeń i uprawnień. |
| Administracja | Rozdzielenie uprawnień administratora centralnego i lokalnego | Poszczególne oddziały zachowują samodzielność w swoim zakresie, bez dostępu do całej organizacji. |
| Zasady dostępu | Wspólne reguły oparte na roli, lokalizacji i harmonogramie | Ogranicza różnice w sposobie nadawania uprawnień pomiędzy obiektami. |
| Dane użytkowników | Jedno nadrzędne źródło danych (np. HR, ERP lub katalog użytkowników) | Zmiana stanowiska, oddziału lub zakończenie zatrudnienia może być uwzględniane we wszystkich placówkach. |
| Raportowanie | Wspólna historia zdarzeń i raporty dla wszystkich obiektów | Ułatwia analizę incydentów, kontrolę aktywnych dostępów i audyty. |
| Rozbudowa systemu | Pilotaż i etapowe dołączanie kolejnych lokalizacji | Pozwala przetestować przyjęty model przed wdrożeniem go w następnych obiektach. |
| Migracja instalacji | Inwentaryzacja urządzeń, danych i integracji przed przełączeniem | Pomaga ustalić, które elementy można zachować i jak przeprowadzić zmianę bez zakłóceń. |
Jak zapewnić bezpieczeństwo i ciągłość działania w każdej lokalizacji?
Centralne zarządzanie systemem kontroli dostępu nie powinno uzależniać działania przejść od stałego połączenia z centralą lub chmurą. Jeżeli w jednym z oddziałów wystąpi awaria sieci albo przerwa w komunikacji, pracownicy nadal powinni móc korzystać z wcześniej przyznanych uprawnień.
Dlatego istotna jest lokalna praca sterowników w trybie offline. Urządzenia przechowują informacje potrzebne do weryfikacji identyfikatorów i mogą podejmować decyzję o otwarciu przejścia bez bieżącego połączenia z systemem nadrzędnym. Zdarzenia powstałe w czasie awarii są zapisywane lokalnie, a po przywróceniu komunikacji trafiają do centralnej historii.
Centralizacja powinna jednocześnie ułatwiać nadzór nad wszystkimi oddziałami. Wspólna historia zdarzeń i raporty pozwalają analizować sytuację bez zbierania danych osobno z każdego obiektu. Administrator może na przykład sprawdzić:
- próby wejścia do chronionej strefy,
- historię użycia identyfikatora w kilku placówkach,
- aktywność użytkownika na potrzeby wyjaśniania incydentu.
Przy rozbudowanych instalacjach znaczenie ma także bezpieczeństwo komunikacji pomiędzy urządzeniami. Protokół OSDP z trybem Secure Channel umożliwia szyfrowanie transmisji pomiędzy czytnikiem a kontrolerem z wykorzystaniem AES-128 oraz bieżący nadzór nad połączeniem. System może wykrywać utratę komunikacji z czytnikiem lub inne nieprawidłowości, co ułatwia szybką reakcję administratora.
Jak wdrażać system kontroli dostępu w kolejnych lokalizacjach?
Wdrożenie systemu kontroli dostępu w organizacji posiadającej kilka lub kilkanaście obiektów nie musi oznaczać jednoczesnego uruchomienia wszystkich lokalizacji. Bezpieczniejszym podejściem jest podział projektu na etapy oraz przygotowanie wspólnego standardu jeszcze przed instalacją pierwszych urządzeń.
Na początku warto ustalić architekturę systemu, strukturę lokalizacji, zasady administracji, sposób tworzenia uprawnień oraz zakres integracji z systemami HR, RCP, CCTV, BMS czy PPOŻ. Te założenia powinny obowiązywać również przy późniejszym dołączaniu kolejnych oddziałów. Pozwala to uniknąć sytuacji, w której każdy nowy obiekt jest projektowany według innych zasad.
Pierwsze wdrożenie można potraktować jako pilotaż w jednym wybranym obiekcie. Najlepiej wybrać lokalizację reprezentatywną dla pozostałych pod względem liczby użytkowników, rodzajów przejść i procesów bezpieczeństwa. Na tym etapie można zweryfikować między innymi:
- działanie profili i harmonogramów dostępu,
- komunikację sterowników i czytników,
- obsługę identyfikatorów,
- integracje z innymi systemami,
- raportowanie i historię zdarzeń,
- zakres odpowiedzialności administratorów,
- scenariusze działania podczas utraty łączności.
Po zakończeniu testów i usunięciu wykrytych problemów ten sam standard można zastosować w następnych placówkach. Nie oznacza to kopiowania konfiguracji bez zmian –każdy zakład może mieć inne strefy, godziny pracy czy wymagania dotyczące ochrony, ale sposób zarządzania użytkownikami, administracją i bezpieczeństwem powinien pozostać spójny.
Migracja systemu KD w wielu lokalizacjach
Inaczej wygląda projekt w organizacji, która posiada już działające systemy KD. Przed rozpoczęciem migracji potrzebna jest inwentaryzacja istniejącej infrastruktury: kontrolerów, czytników, okablowania, zasilania, identyfikatorów oraz integracji. Trzeba również przeanalizować bazy użytkowników i obecne uprawnienia. Część urządzeń może pozostać w użyciu, jeśli spełnia wymagania nowego rozwiązania, natomiast inne elementy trzeba wymienić.
W takich projektach warto przełączać obiekty lub grupy przejść etapami. Po uruchomieniu danego zakresu należy sprawdzić działanie identyfikatorów, uprawnień, komunikacji z urządzeniami oraz systemami zewnętrznymi. Dobrze przygotowany plan powinien obejmować również procedurę awaryjną i możliwość przywrócenia wcześniejszej konfiguracji w razie problemów.
Unicard Systems prowadzi tego typu projekty etapowo – analiza obejmuje procesy organizacji i istniejącą infrastrukturę, następnie przygotowywana jest architektura rozwiązania, konfiguracja, integracje oraz harmonogram uruchamiania kolejnych obiektów. Takie podejście jest istotne zwłaszcza przy rozbudowanych środowiskach produkcyjnych i organizacjach posiadających wiele oddziałów.
Przeczytaj więcej: Jak przeprowadzić migrację systemu kontroli dostępu bez przestojów?


